
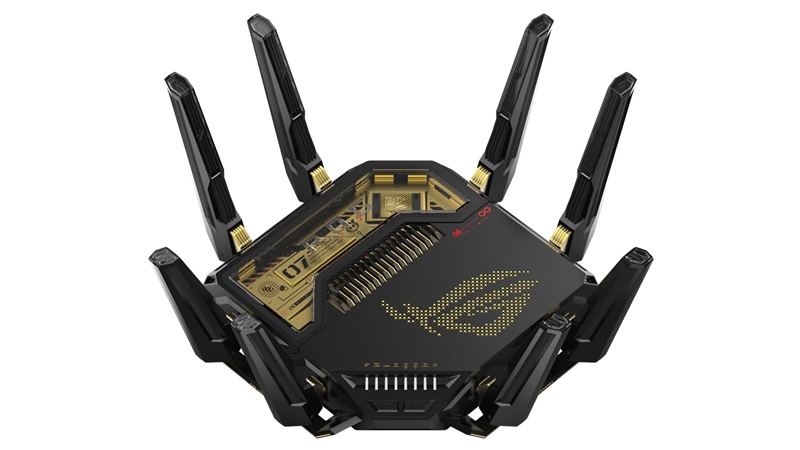
ایسوس یک بهروزرسانی امنیتی فوری برای جدیدترین مجموعه روترهای Wi-Fi 7 خود منتشر کرده است تا آسیبپذیری مربوط به احراز هویت نامناسب را برطرف کند. این نقص امنیتی بهطور مشخص مدلهای روتری را تحت تأثیر قرار میدهد که در حال حاضر از سری فریمور 3.0.0.6_102 استفاده میکنند. طبق اطلاعیه رسمی امنیتی ایسوس، این باگ به مهاجمی که احراز هویت نشده و در یک شبکه مجاور قرار دارد، اجازه میدهد پروتکلهای امنیتی را بهطور کامل دور بزند و دسترسی کامل مدیر را به روتر به دست آورد.
اگرچه شرط قرار داشتن در “شبکه مجاور” تا حدی از شدت تهدید میکاهد، زیرا مهاجم باید نسبتاً به شبکه هدف نزدیک باشد و نمیتواند حمله را صرفاً از طریق اینترنت انجام دهد، امکان بهخطر انداختن مرکز اصلی یک شبکه بدون نیاز به هیچگونه اطلاعات احراز هویت، تهدیدی بحرانی محسوب میشود. ایسوس قویاً توصیه میکند تمام کاربران آسیبدیده، فریمور جدید و اصلاحشده را دانلود و نصب کنند.
میتوانید بهروزرسانیهای موردنیاز را بهصورت خودکار از طریق درگاه مدیریت تحت وب داخلی روتر دریافت کنید یا فایلهای فریمور را بهصورت دستی از وبسایت رسمی پشتیبانی ایسوس و صفحات محصولات روترهای Wi-Fi دانلود کنید. برای مدیران شبکهای که نمیتوانند بلافاصله فریمور جدید را نصب کنند، ایسوس چند اقدام موقت برای کاهش سطح حمله ارائه کرده است. مهمتر از همه، کاربران باید اطمینان حاصل کنند که دسترسی از راه دور از طریق WAN غیرفعال است تا دسترسی به رابط مدیریتی صرفاً به دستگاههای محلی مورد اعتماد محدود شود.
ایسوس همچنین توصیه میکند برای حساب مدیر و شبکه Wi-Fi، رمزهای عبور قوی و منحصربهفرد تعیین شود. کاربران باید شبکههای خود را بهطور جدی زیر نظر بگیرند تا از اتصال دستگاههای غیرقابلاعتماد جلوگیری کنند، نشستهای برنامههای همراه را که نمیشناسند بررسی و حذف کنند و پس از نصب میانافزار، در نهایت یک بار سیستم را بهطور کامل راهاندازی مجدد کنند
هنوز نظری ثبت نشده
نظرات شما درباره «ایسوس برای رفع یک آسیبپذیری امنیتی...»اولین نفری باشید که نظر میدهید!
نظرات شما میتواند به بهبود محتوا و کمک به دیگران کمک کند.
ثبت اولین نظر