
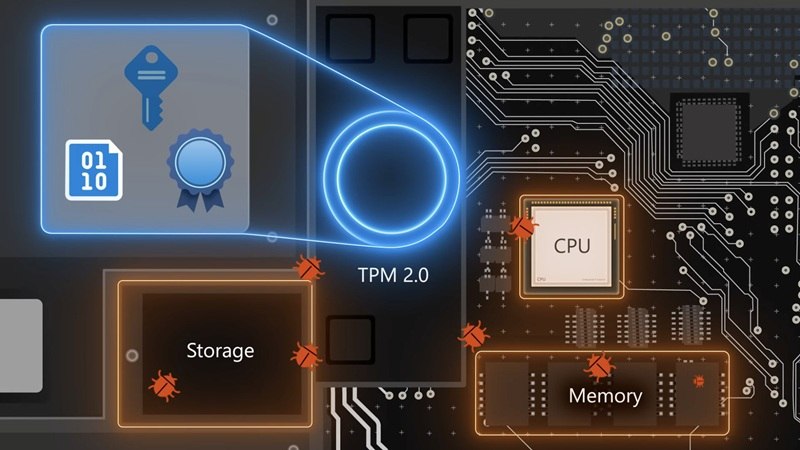
اگر اخبار ویندوز را دنبال میکنید، احتمالاً میدانید که Trusted Platform Module (TPM) 2.0 یکی از مهمترین الزامات سختافزاری بود که مایکروسافت همراه با ویندوز 11 معرفی کرد. این شرکت بارها تمام مزایای این فناوری را توضیح داده و گفته است چرا این کامپوننت امنیتی اهمیت دارد؛ زیرا میتواند از کلیدهای رمزنگاری، اطلاعات احراز هویت و سایر دادههای حساس در برابر حملات محافظت کند و بخش مهمی از چندین قابلیت امنیتی ویندوز، مانند BitLocker و Windows Hello، را تشکیل میدهد.
به همین دلیل، مایکروسافت اخیراً بار دیگر راهکار ساده دیگری برای دور زدن الزامات را (این بار در Windows 11 26H2) مسدود کرده است. بااینحال، قابلیتهای TPM لزوماً نباید از یک تراشه مجزا روی مادربرد تأمین شوند؛ این قابلیتها را میتوان از طریق فریمور نیز پیادهسازی کرد یا در پلتفرم یک پردازنده ادغام کرد. مایکروسافت در کنار این راهکارها، از پردازنده کمکی امنیتی Pluton خود نیز بهعنوان روشی دیگر برای تقویت امنیت ویندوز حمایت کرده است.
این پردازنده در سیستم روی تراشه (SoC) ادغام میشود تا محیطی ایزولهتر برای محافظت از اطلاعات حساس ایجاد کند. Pluton بهگونهای طراحی شده که در سطح تراشه، لایه حفاظتی امنیتی بیشتری نسبت به TPM فراهم کند؛ زیرا مشخص شده که TPM در برابر حملات شنود رابط گذرگاه آسیبپذیر است. بنابراین، یکی از مزایای اصلی Pluton این بود که میتوانست بهعنوان TPM 2.0 سیستم عمل کند. ادغام این فناوری در پردازنده نیز دسترسی مهاجمان به دادههای حساس را دشوارتر میکرد، حتی اگر به دستگاه دسترسی فیزیکی داشتند.
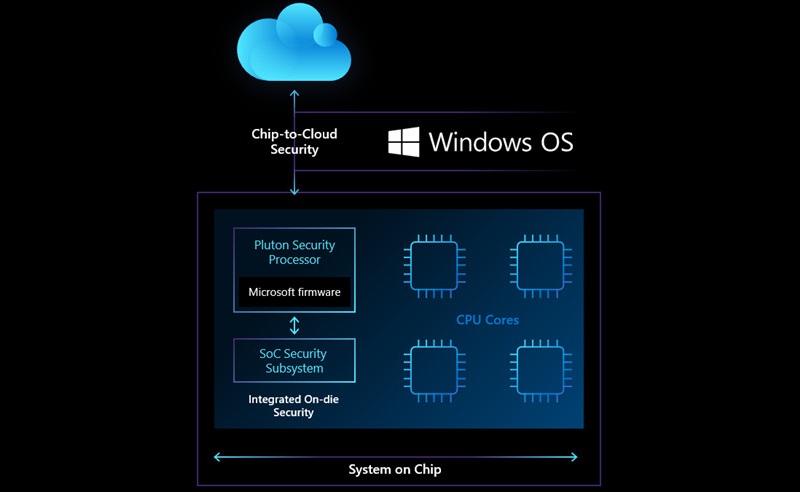
بااینحال، مایکروسافت در اوایل سال جاری میلادی، مستندات خود را بهروزرسانی کرد تا تغییر در نحوه استفاده از Pluton در سختافزارهای جدیدتر را توضیح دهد. این شرکت اعلام کرد که در تراشههای تولیدشده در سال 2026، Pluton دیگر در پلتفرمهای AMD، اینتل و کوالکام نقش TPM را ایفا نخواهد کرد. در عوض، قابلیتهای TPM 2.0 از طریق فریمور TPM (fTPM) ارائهشده توسط سازنده پردازنده، مانند فناوری PTT (Platform Trust Technology) شرکت اینتل، یا یک تراشه TPM مجزا تأمین خواهند شد. مایکروسافت تأکید کرد که این تغییر به معنای کنارگذاشتن کامل Pluton نیست؛ زیرا فقط قابلیتهای مرتبط با TPM این فناوری تحت تأثیر قرار گرفتهاند.
پردازنده کمکی امنیتی Pluton همچنان در دستگاههای فعلی و آینده مبتنی بر ویندوز حضور خواهد داشت و پشتیبانی از آن ادامه مییابد تا محیطی امنیتی و ایزولهشده در سطح سختافزار فراهم کند. همچنین، اگر این پرسش برایتان مطرح است، دستگاههای موجودی که بر پایه تراشههای AMD و Qualcomm تولیدشده پیش از سال 2026 ساخته شدهاند و Pluton در آنها بهعنوان TPM پیکربندی شده است، همچنان باید بهطور کامل تحت پشتیبانی قرار داشته باشند و بهروزرسانیهای لازم را دریافت کنند.
هنوز نظری ثبت نشده
نظرات شما درباره «مایکروسافت قابلیت TPM را از Pluton...»اولین نفری باشید که نظر میدهید!
نظرات شما میتواند به بهبود محتوا و کمک به دیگران کمک کند.
ثبت اولین نظر